

El spoofing biométrico ya no depende de una foto impresa delante de la cámara. En 2026, los ataques que más crecen llegan por software: cámaras virtuales, emuladores, vídeos generados con IA, datos de identidad robados y herramientas de fraude como servicio.
Para bancos, fintech y cualquier empresa que verifique identidades en remoto, esto cambia el planteamiento. Una buena prueba de vida sigue siendo necesaria. Pero ya no basta por sí sola.
En este artículo repasamos qué técnicas de ataque están creciendo, qué contramedidas funcionan y qué pruebas conviene pedir a un proveedor antes de confiar en su tecnología.
¿Qué es el spoofing biométrico?
El spoofing biométrico es cualquier intento de suplantar a una persona ante un sistema biométrico. Es un término paraguas que engloba dos familias de ataques distintas.
Los ataques de presentación engañan al sensor. El atacante coloca delante de la cámara una foto, una pantalla con un vídeo o una máscara.
Los ataques de inyección evitan el sensor. El atacante introduce imágenes o vídeos manipulados directamente en el flujo de datos, sin pasar por la cámara real.
La diferencia importa porque cada familia necesita su propia defensa. La explicamos en detalle en ataque de presentación vs. ataque de inyección. Aquí nos centramos en lo que ha cambiado este año.
Por qué el riesgo cambia de escala en 2027
Los datos de la industria apuntan en la misma dirección: el ataque se desplaza del sensor al software.
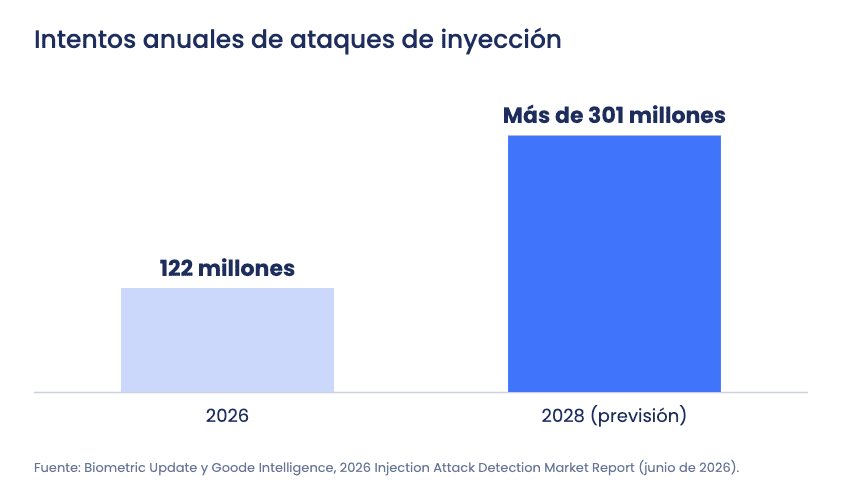
Goode Intelligence y Biometric Update prevén que los intentos anuales de ataques de inyección pasen de 122 millones en 2026 a más de 301 millones en 2028.
Al mismo tiempo, los deepfakes se han generalizado más allá de la verificación de identidad. En una encuesta de Gartner a 302 responsables de ciberseguridad, el 62% de las organizaciones había sufrido en los últimos 12 meses al menos un ataque con deepfake que combinaba ingeniería social o explotaba procesos automatizados. El 43% lo sufrió en llamadas de audio y el 37%, en videollamadas.

Gartner ya lo anticipó en 2024. Según su análisis, la presentación era el vector más común, pero la inyección había crecido un 200% en 2023. Su previsión era que, en 2026, el 30% de las empresas dejaría de considerar fiables las soluciones de verificación y autenticación facial usadas de forma aislada. Akif Khan, VP Analyst de Gartner, explicaba el motivo: los estándares y procesos de prueba de la detección de presentación
«no cubren los ataques de inyección digital que usan deepfakes generados por IA».
Akif Khan, VP Analyst de Gartner (Gartner, 2024; traducción propia)
Nuevas técnicas de spoofing biométrico
Las técnicas físicas no han desaparecido, pero el crecimiento está en el software. Estas son las que más conviene vigilar.
Artefactos físicos más elaborados
Fotos impresas, vídeos reproducidos en pantalla y máscaras 2D y 3D siguen en uso. La detección de presentación, sin embargo, ha madurado. Según Kévin Carta, director del laboratorio CLR Labs, los sistemas actuales detectan muy bien las pantallas. Por eso el atacante con recursos busca otra vía.
Cámaras virtuales
Una cámara virtual es un software que el dispositivo trata como si fuera hardware real. Permite alimentar la verificación con imágenes manipuladas o generadas con IA. Es el primer escalón que prueban los laboratorios cuando evalúan la resistencia a la inyección.
Emuladores, dispositivos rooteados y hooking
En lugar de un móvil real, el atacante ejecuta la app en un emulador. O usa un dispositivo con root o jailbreak para interceptar las imágenes de la cámara legítima y sustituirlas antes de que lleguen al servidor.
Los laboratorios ya usan esta escala para medir la dificultad de un ataque. En los niveles básicos se prueban cámaras virtuales y emuladores de Android. Después llegan los dispositivos rooteados y el hooking. En el nivel alto, las modificaciones de drivers de cámara, navegadores o sistema operativo (Biometric Update).
Deepfakes y face swap inyectados
La inyección es la vía por la que suele entrar un deepfake en un proceso de verificación. Un sistema puede detectar un deepfake mostrado en una pantalla y aun así fallar si el mismo vídeo llega directamente al flujo de datos. Profundizamos en cómo identificarlos en detección de deepfakes.
Datos robados y fraude como servicio
El fraude se industrializa. Según el IOCTA 2025 de Europol, las plataformas de crimen como servicio ofrecen desde datos robados hasta tutoriales de fraude paso a paso. El resultado es más volumen de ataques y atacantes que necesitan menos conocimientos técnicos. Lo analizamos en nuestro Fraud Intelligence Report 2025 y en fraude como servicio.
Esta tabla resume cada técnica y la defensa que la frena:
| Técnica | Familia | Qué la frena |
|---|---|---|
| Foto, pantalla o máscara | Presentación | Prueba de vida (PAD) pasiva o activa |
| Cámara virtual | Inyección | Detección de cámaras virtuales e integridad de la captura |
| Emulador, root, jailbreak o hooking | Inyección | Detección de emuladores e integridad del dispositivo |
| Interceptación del canal (man-in-the-middle) | Inyección | Cifrado y protección del canal de comunicación |
| Deepfake o face swap inyectado | Inyección | Detección de inyección (IAD) y análisis forense de la imagen |
| Identidad robada reutilizada | Mixta | Señales de dispositivo, biometría del comportamiento y monitorización continua |
Contramedidas avanzadas: una defensa por capas
Ninguna tecnología anti spoofing cubre sola todos los vectores. Gartner recomienda combinar detección de presentación, detección de inyección e inspección de imagen, y sumar señales como la identificación del dispositivo y el análisis de comportamiento. Lo desarrollamos también en niveles de seguridad frente al fraude.
Prueba de vida frente a la presentación
La prueba de vida comprueba que hay una persona real delante de la cámara en ese momento. Puede ser pasiva, sin que el usuario haga nada, o activa, con un gesto. Un enfoque combinado usa la pasiva en el alta y en los accesos habituales, y añade la activa cuando hay cambio de dispositivo, anomalías o alertas de riesgo. Más detalle en nuestra solución de Liveness Detection y en qué es el liveness y cómo funciona.
Detección de ataques de inyección (IAD)
La IAD no analiza si el rostro es real. Comprueba si las imágenes proceden de un sensor genuino y no se han manipulado por el camino. Las técnicas habituales incluyen la detección de cámaras virtuales, emuladores y dispositivos manipulados, la protección del canal y el análisis forense de cada muestra. Explicamos cada una en cómo detectar ataques de inyección.
Facephi Injection Attack Defence trabaja en tres niveles, integrados en la Facephi Identity Platform. El primero protege el canal y el dispositivo: bloquea cámaras virtuales y detecta archivos multimedia pregrabados. El segundo verifica el origen de la captura con metadatos y marcas de agua digitales. El tercero aplica análisis forense con IA para detectar artefactos sintéticos y patrones propios de los deepfakes.
«Podemos diferenciar imágenes genuinas, con reflejos naturales en la piel, de aquellas manipuladas (deepfakes) visualmente convincentes pero con artefactos imperceptibles. Sin embargo, solo un enfoque multicapa detecta ataques con muestras robadas no manipuladas».
Javier Barrachina, R+D Director de Facephi
Señales de dispositivo y comportamiento
Algunos ataques no dejan rastro en la imagen. Una sesión controlada a distancia o una cuenta abierta con datos robados necesitan otras señales. La biometría del comportamiento analiza cómo una persona teclea, toca la pantalla o mueve el ratón, y lo compara en tiempo real con patrones legítimos.
Identidad continua
El spoofing no termina en el alta. Los mismos ataques se dirigen a la autenticación, a la recuperación de cuentas y a los cambios de dispositivo. Por eso verificamos en cada punto de riesgo del ciclo de vida del cliente, no solo el primer día.
Las defensas también necesitan mantenimiento. Como recuerda Kévin Carta, cada semana aparece un modelo de IA nuevo, y los atacantes tienen acceso a los mismos avances.
Cómo evaluar una solución anti spoofing
Antes de elegir proveedor, conviene pedir evidencia independiente para cada familia de ataque, y no solo una certificación general.
Pide evidencia separada para presentación e inyección
La ISO/IEC 30107-3 evalúa la detección de ataques de presentación. Laboratorios como iBeta la aplican por niveles de dificultad. Pero esa certificación no dice nada sobre la resistencia a la inyección.
La inyección tiene su propia especificación técnica, la CEN/TS 18099, aprobada por CEN en octubre de 2024. Varios laboratorios ya evalúan conforme a ella. iBeta, uno de los más conocidos en PAD, empezó a ofrecer estas pruebas en junio de 2026.
Alan Goode, CEO y analista jefe de Goode Intelligence, lo resume así: las organizaciones están comprobando que
«la detección tradicional de ataques de presentación, por sí sola, no basta frente a ataques basados en software».
Alan Goode, Goode Intelligence (Biometric Update, 2026; traducción propia)
Si operas en Europa, mira hacia eIDAS
La revisión de eIDAS endurece la verificación remota de identidad. El Reglamento de Ejecución (UE) 2025/1566 fija la ETSI TS 119 461 V2.1.1 como norma de referencia para verificar la identidad antes de expedir certificados cualificados. Se aplicará desde el 19 de agosto de 2027.
La especificación pide pruebas independientes en tres frentes:
| Qué se prueba | Qué pregunta responde | Referencia |
|---|---|---|
| Detección de presentación | ¿Puede un atacante engañar a la cámara? | Evaluación PAD por laboratorio acreditado |
| Detección de inyección | ¿Puede saltarse la cámara e introducir datos manipulados? | CEN/TS 18099 |
| Rendimiento del comparador | ¿Compara rostros con precisión suficiente? | ISO/IEC 19795-1 |
Para la detección de inyección, las pruebas por laboratorio acreditado deben estar completadas a finales de 2026, según CLR Labs. Además, la certificación no es un sello permanente: la evaluación completa se repite cada dos años.
Valora las evaluaciones públicas
Las evaluaciones de organismos públicos comparan proveedores con un mismo protocolo. Dos referencias son la evaluación de detección de ataques de presentación facial del NIST y la prueba RIVTD de detección de vida facial del Departamento de Seguridad Nacional de EE. UU. (DHS).
Preguntas para el proveedor
| Pregunta | Por qué importa |
|---|---|
| ¿Qué certificación de PAD tiene, con qué laboratorio y a qué nivel? | El nivel indica la dificultad de los ataques superados. |
| ¿Ha evaluado su IAD frente a la CEN/TS 18099? | La certificación de presentación no cubre la inyección. |
| ¿Cómo detecta cámaras virtuales, emuladores y dispositivos manipulados? | Son las vías de inyección que más crecen. |
| ¿Cada cuánto actualiza sus modelos y repite las pruebas? | Las herramientas de ataque cambian cada semana. |
| ¿Qué señales usa más allá de la imagen? | Algunos fraudes no dejan rastro visual. |
| ¿Cuál es su tasa de rechazo de usuarios legítimos (BPCER)? | La seguridad no debe disparar la fricción. |
Nuestros resultados en evaluaciones independientes
Nuestra prueba de vida cuenta con certificación de iBeta en los niveles 1 y 2 de la ISO/IEC 30107-3.
En la evaluación del NIST de 81 algoritmos pasivos de detección de ataques de presentación facial, obtuvimos la primera posición en ataques de foto impresa y replay, con una tasa de error para usuarios genuinos inferior al 0,2%. En la prueba RIVTD del DHS, nuestra tecnología alcanzó una BPCER inferior al 0,2%.
En inyección, el informe de Goode Intelligence y Biometric Update de 2026 nos sitúa en dos categorías: detección de inyección integrada en la verificación de identidad y oferta modular independiente.
En resumen
El spoofing biométrico de 2026 se juega sobre todo en el software. La prueba de vida sigue siendo la base, pero necesita detección de inyección, señales de dispositivo y comportamiento y una revisión constante frente a técnicas nuevas.
Si estás revisando tu proceso de verificación, habla con nuestro equipo.
Preguntas frecuentes sobre spoofing biométrico
¿Qué es el spoofing biométrico?
Es cualquier intento de suplantar a una persona ante un sistema biométrico. Incluye los ataques de presentación, que engañan al sensor con fotos, pantallas o máscaras, y los ataques de inyección, que introducen imágenes manipuladas directamente en el flujo de datos.
¿Qué diferencia hay entre un ataque de presentación y uno de inyección?
El ataque de presentación pone un artefacto delante de la cámara. El de inyección evita la cámara y envía imágenes o vídeos falsos al sistema mediante cámaras virtuales, emuladores o interceptación. Cada uno necesita una defensa distinta: prueba de vida para el primero y detección de inyección para el segundo.
¿La prueba de vida basta para frenar el spoofing biométrico?
No. La prueba de vida frena los ataques de presentación, pero no detecta por sí sola un vídeo inyectado a través de una cámara virtual. Por eso se combina con detección de inyección, señales de dispositivo y biometría del comportamiento.
¿Qué certifica la ISO/IEC 30107-3?
Evalúa la detección de ataques de presentación. Laboratorios como iBeta la aplican por niveles de dificultad. No cubre los ataques de inyección.
¿Qué es la CEN/TS 18099?
Es la especificación técnica europea para la detección de ataques de inyección de datos biométricos. CEN la aprobó en octubre de 2024 y varios laboratorios ya evalúan conforme a ella. iBeta se sumó en junio de 2026.
¿Qué exige eIDAS frente al spoofing biométrico?
El Reglamento de Ejecución (UE) 2025/1566 fija la ETSI TS 119 461 V2.1.1 como referencia para la verificación de identidad de los prestadores cualificados, con aplicación desde el 19 de agosto de 2027. La especificación exige pruebas independientes de detección de presentación, de detección de inyección y de rendimiento del comparador.
¿Qué técnicas de spoofing biométrico crecen más en 2026?
Las basadas en software: cámaras virtuales, emuladores, dispositivos manipulados con hooking, deepfakes y face swap inyectados y datos de identidad robados. Goode Intelligence prevé que los intentos de inyección pasen de 122 millones en 2026 a más de 301 millones en 2028.
¿Cómo protege Facephi frente al spoofing biométrico?
Con varias capas: prueba de vida certificada por iBeta en los niveles 1 y 2, Facephi Injection Attack Defence para detectar inyección en tiempo real, biometría del comportamiento y verificación continua a lo largo del ciclo de vida del cliente.


