
Liveness Detection
Prueba de vida que frena la suplantación, no a tus clientes
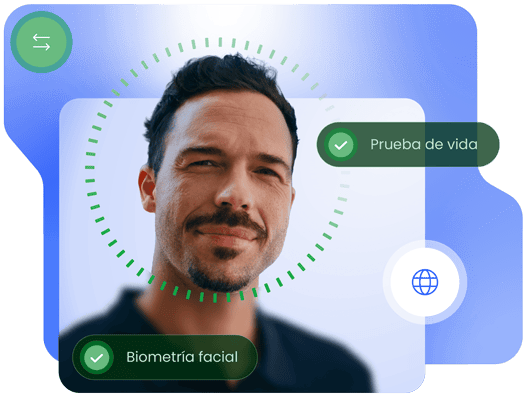
Más usuarios, menos fraude. Analiza la captura facial y frena la suplantación sin añadir fricción para el usuario: detecta fotos, vídeos y máscaras mientras el usuario mira a la cámara.
Spoofing con foto o pantalla, ataques de inyección de vídeo y deepfakes: cada intento se corta antes de que la identidad entre en tu sistema.

iBeta · Level 1

iBeta · Level 2

ISO 22301

SOC 2 Type 2
ISO 27001

ISO 27017

NIST FPAD

SEPBLAC

GDPR
+190 entidades financieras en +30 de países confían en Facephi


Cómo funciona
Prueba de vida integrada en el flujo de captura

Paso 1
El usuario mira a la cámara
Sin gestos ni pasos añadidos. La captura facial del flujo de alta o de acceso es suficiente.

Paso 2
Análisis de la captura y del canal
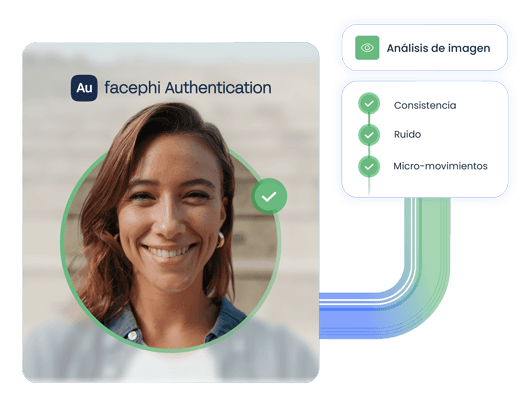
Se analizan señales de la propia imagen, como profundidad, textura y movimiento involuntario, y el origen del vídeo, para descartar cámaras virtuales y contenido inyectado.

Paso 3
Decisión en el flujo
El resultado llega al proceso de verificación antes de aceptar la identidad. Foto, vídeo, máscara, deepfake o inyección se detienen ahí.

Paso 4
Evidencia registrada
Cada comprobación deja registro consultable asociado a la identidad verificada, disponible para auditoría.
Principales beneficios
Todo el liveness en un único SDK
La seguridad trabaja en segundo plano. El cliente legítimo no nota nada y el intento de suplantación se corta antes de aceptar la identidad.
-
Facial: verificación y autenticación con prueba de vida certificada iBeta niveles 1 y 2.
-
Voz: autenticación con texto dependiente o texto libre, sin hardware adicional.
-
Huella dactilar: captura biométrica en la pantalla del dispositivo.
-
Reverificación: la identidad verificada se reutiliza en accesos y operaciones posteriores.
-
Detección de obstáculos: gafas, mascarillas, manos o gorras que tapan el rostro se detectan durante la captura y se avisa al usuario.
-
Detección de ojos cerrados: la captura con los ojos cerrados se rechaza y se repite, para que la imagen sea válida y comparable.
Todo sobre la misma integración, para web y apps móviles, dentro de nuestra autenticación multibiométrica.
Dos modos, un mismo SDK
Liveness activo o liveness pasivo
Ofrecemos los dos y se configuran por flujo. Ambos comprueban la misma señal, que hay una persona real y presente frente a la cámara. Cambia lo que se le pide al usuario y cuándo conviene pedírselo.
-
Pasivo: el usuario solo mira a la cámara. El análisis ocurre en segundo plano, no añade pasos al alta y vale para cualquier usuario.
-
Activo: el SDK pide parpadear, girar la cabeza o acercarse. Deja evidencia explícita de interacción, útil en operaciones de riesgo o cuando el regulador pide un desafío visible.
-
Combinados: pasivo en el alta y en los accesos recurrentes, activo como refuerzo ante cambio de dispositivo o alerta previa.
Qué detectamos
Spoofing, inyección y deepfakes
Foto impresa, recorte o pantalla delante de la cámara, y máscaras y artefactos 3D. Cubierto por la certificación iBeta niveles 1 y 2.
Rostros sintéticos o intercambiados en tiempo real durante la captura. Se analizan los artefactos de síntesis que el ojo humano no distingue.
Vídeo pregrabado o manipulado que entra por detrás del sensor con cámaras virtuales o emuladores. Se refuerza con Injection Attack Defence.
Obstáculos sobre el rostro, ojos cerrados o poca luz. El flujo lo detecta y guía al usuario en vez de rechazar sin explicación.
Cumplimiento
Cumplimiento y certificaciones
| Norma | Nivel | Alcance |
|---|---|---|
| iBeta ISO/IEC 30107-3 | Nivel 1 | Ataques básicos de presentación: foto impresa, vídeo en pantalla |
| iBeta ISO/IEC 30107-3 | Nivel 2 | Ataques sofisticados: máscaras y artefactos 3D |
| NIST FATE PAD | Primera posición del ranking | Evaluación independiente de detección de ataques de presentación |
| SARLAFT · Colombia | Marco AML local | Alineado con el cumplimiento SARLAFT |
| CNBV · México | Marco AML local | Alineado con el cumplimiento CNBV |
| Trazabilidad | Perfil de identidad + registro | Cada comprobación queda asociada a la identidad verificada |
Principales ventajas
Por qué Facephi
Certificación que se defiende internamente
Prueba de vida pasiva iBeta niveles 1 y 2 y primera posición en el ranking NIST FATE PAD.
Tres modalidades, un SDK
Rostro, voz y huella sobre una única integración, válida para web y apps móviles.
Despliegue donde tú decidas
On-premise, nube privada o SaaS, sin segundo despliegue por capacidad añadida
Evidencia de cada verificación
Registro consultable asociado a la identidad: qué se comprobó, cómo y con qué resultado.
Continuidad de la identidad
Lo que se verifica hoy no se pierde. Se reutiliza en el siguiente acceso o en una alerta posterior.
Sectores de aplicación
Casos de uso por sector


Reconocimiento de analistas
Reconocimiento de analistas independientes
Antes de la evaluación técnica, tu equipo de fraude y cumplimiento consulta a los analistas del sector. Nos encuentra en sus informes sobre fraude, identidad y monitorización.


Hablemos
Completa el formulario y nuestro equipo se pondrá en contacto contigo lo antes posible para conocer tus necesidades y ofrecerte la mejor solución para tu negocio.

Preguntas frecuentes sobre liveness detection
El liveness detection comprueba que quien está al otro lado de la cámara es una persona real y presente en ese instante, no una foto, un vídeo o una máscara. Se aplica durante el registro o la autenticación, antes de aceptar la identidad. Puedes ampliar en qué es el liveness y cómo funciona.
Analiza señales de la propia captura facial o vídeo, como profundidad, textura y movimiento involuntario, sin pedir gestos ni pasos adicionales. El usuario solo mira a la cámara y el análisis ocurre en segundo plano.
No. La biometría facial identifica a la persona, responde a quién es. La detección de vida prueba que está presente, viva y sin coacción en ese momento. Se usan juntas: primero se comprueba que hay una persona real, después se verifica su identidad.
Ambos analizan la misma señal: que hay una persona real presente. El activo pide gestos como parpadear o girar la cabeza y deja evidencia explícita de interacción. El pasivo no pide nada, así que no añade fricción ni excluye a quien no puede ejecutar el gesto. Ofrecemos los dos sobre el mismo SDK y se configuran por flujo: pasivo en el alta y en los accesos, activo como refuerzo en operaciones de riesgo.
De los ataques de presentación: spoofing con foto impresa, vídeo en pantalla y máscaras o artefactos 3D delante de la cámara. Los deepfakes, rostros sintéticos o intercambiados durante la captura, se analizan en la misma imagen. Los ataques de inyección, que introducen vídeo manipulado por detrás del sensor con cámaras virtuales o emuladores, se refuerzan con Injection Attack Defence.
La referencia es iBeta conforme a ISO/IEC 30107-3, con dos niveles: el nivel 1 cubre ataques básicos de presentación y el nivel 2, ataques sofisticados como máscaras 3D. Nuestra prueba de vida pasiva está certificada en ambos y ocupa la primera posición del ranking NIST FATE PAD.
Sí. On-premise sobre Kubernetes, en nube privada o como SaaS. La residencia del dato queda dentro del perímetro que exija tu regulador.
Con un único SDK válido para web y apps móviles, con el mismo esquema de datos en todos los procesos. La verificación ocurre fuera del core: el detalle de arquitectura se comparte en la sesión técnica.
Sí. La integración usa un único SDK y webhooks que nunca transmiten datos biométricos en bruto, solo el resultado de la verificación. Tu stack antifraude actual sigue operando y recibe una señal más.
Depende del modelo de despliegue y del número de flujos. El plazo concreto se estima en la sesión de descubrimiento técnico con tu equipo.
El modelo separa licencia e integración, y varía según volumen de verificaciones y modelo de despliegue. Compartimos el detalle en la demo con un escenario sobre tus cifras.
El flujo guía al usuario durante la captura para conseguir una imagen válida en vez de rechazar sin explicación. El comportamiento exacto por escenario se muestra en la demo.
Cada verificación deja un registro consultable: qué se comprobó, cómo y con qué resultado. Ese registro queda asociado a la identidad verificada del cliente y disponible para auditoría posterior, desde el onboarding digital y en cada acceso.