



+190 entidades financieras en +30 de países confían en Facephi


Qué detectamos
Dispositivo rooteado, emulador o red oculta: las señales que analizamos antes de operar
Señales sobre el dispositivo, la red, la ubicación y la actividad, agrupadas en las cuatro preguntas que tu equipo de fraude se hace en cada sesión. Las de integridad se distinguen por plataforma: root en Android, jailbreak en iOS. Una señal informa, no decide: el criterio de qué se bloquea y qué se marca lo pone cada institución.
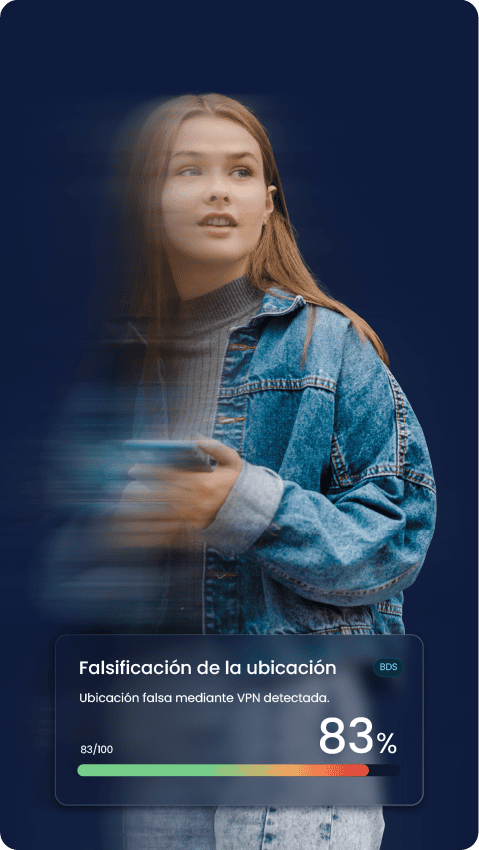
Troyanos de control remoto, aplicaciones clonadas y emuladores. Estas son las señales:
| Señal | Qué significa |
|---|---|
| Dispositivo rooteado | Permisos del sistema abiertos en Android: permiten manipular la aplicación desde dentro. |
| Jailbreak | Lo mismo en iPhone, con las protecciones del sistema desactivadas. |
| Emulador de Android | Un programa que finge ser un teléfono, para crear dispositivos falsos y operar a escala. |
| Aplicación clonada | Copia modificada de la app, para duplicar cuentas o saltarse límites. |
| Manipulación | La aplicación o la petición que envía han sido alteradas. |
| Instrumentación dinámica | Herramientas enganchadas a la app en ejecución. Paso previo a saltarse un control. |
| Herramientas de desarrollo | Activas en el móvil o el navegador de quien no es programador. |
| Restauración de fábrica | El aparato se reseteó hace poco y vuelve a presentarse como nuevo. |
Origen oculto tras VPN, proxy o ubicación falseada. Estas son las señales:
| Señal | Qué significa |
|---|---|
| VPN | Desvía la conexión por otro país. Tiene usos legítimos, pero oculta el origen real. |
| Proxy residencial | El tráfico sale por la conexión de una casa, para parecer un usuario normal. |
| IP de centro de datos | La conexión sale de un servidor. Casi nadie hace banca desde un servidor. |
| Nodo de salida de Tor | La conexión llega por una red que anonimiza por completo su origen. |
| Ubicación falseada | El móvil dice estar donde no está, para encajar con la del titular legítimo. |
| Navegación de incógnito | El navegador no guarda datos entre visitas: cuesta reconocer a quien ya estuvo antes. |
Sesiones interceptadas por un tercero. Estas son las señales:
| Señal | Qué significa |
|---|---|
| Ataque de intermediario | Alguien se ha colocado entre la aplicación y el banco, y puede leer o cambiar lo que se envía. |
| Anomalías de red | La configuración de la conexión no encaja consigo misma: hay algo montado por encima. |
| IP en lista de ataque | Esa dirección ya se usó antes para ataques o spam. Es reputación acumulada. |
Bots, automatización y granjas de dispositivos. Estas son las señales:
| Señal | Qué significa |
|---|---|
| Bots | La actividad viene de un programa automatizado, no de una persona. |
| Anomalía de velocidad | Demasiadas IP, países o identidades ligadas al mismo punto en muy poco tiempo. |
| Dispositivo de actividad alta | Un mismo aparato detrás de muchas más sesiones de lo normal: varias identidades gestionadas desde él. |
Qué pasa cuando se detecta
De la señal a la decisión, en tres pasos
La señal no actúa por su cuenta: llega al instante, la institución aplica su propio criterio y cada revisión queda documentada.
01
Detección en tiempo real
Antes de la primera operación del usuario.
02
La señal informa, no decide
Según la tolerancia al riesgo de tu institución.
03
Revisión humana con constancia
Un dispositivo rooteado puede ser el de un cliente legítimo. Queda registrado quién revisó la sesión y cuándo, con nombre y perfil.
Dónde encaja
Una cara real desde un dispositivo que ya no es el suyo
La verificación dice quién es esta persona. Esto dice desde dónde y con qué está operando ahora. Un cliente verificado hace un año puede entrar hoy desde un aparato comprometido, y el alta no pudo saberlo.

Cada sesión, no solo el alta
Se comprueba en cada sesión, no una sola vez en el alta.

Cómo se comporta la persona
A la persona la analiza la biometría de comportamiento.

La imagen y el canal de vídeo
Los protege la defensa frente a ataques de inyección.

El acceso a una cuenta ya abierta
Lo cubre la prevención del robo de cuenta.

La señal que se acumula
Cada señal se acumula en el perfil de riesgo de identidad y pesa en la siguiente decisión.

Mismo kit, todos los canales
Un mismo kit para web, iOS y Android, desde el onboarding y en cada sesión, dentro de las soluciones antifraude.
Sesiones y auditoría
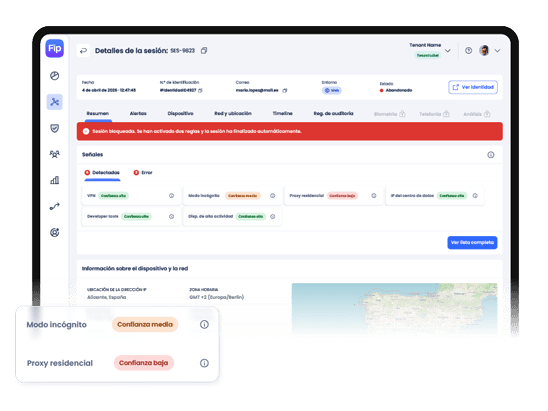
Cada sesión, documentada y lista para auditar
El analista reconstruye la sesión operación por operación, desde una sola pantalla. El responsable de cumplimiento cuenta con el registro de quién la revisó y cuándo.
Fecha, identificador, duración, entorno, estado, sistema operativo, dispositivo y ubicación. Con búsqueda por sesión o dispositivo, filtros y ordenación.
Seis pestañas: resumen de señales, alertas, dispositivo, red y ubicación con mapa, cronología y auditoría. Desde la cabecera se salta al expediente de esa identidad.
Organizada por operación, con su resultado. En el inicio de sesión: dispositivo, red con IP, ASN y proveedor, integridad evaluada y ventanas de velocidad reales (IP distintas en 5 minutos, 1 hora y 24 horas).
Marca de tiempo, usuario, perfil y acción. No solo el rastro de lo que hizo el usuario final: también el de quién lo revisó. Es la respuesta a la pregunta del auditor.
Sectores de aplicación
Casos de uso por sector


Por qué Facephi
Cuatro criterios para comparar
Cobertura de señales
Señales sobre dispositivo, red, ubicación y actividad, declaradas una por una en esta misma página.
Evidencia e investigación
Cronología completa de la sesión y registro de quién la revisó.
Unión con la identidad verificada
La señal del dispositivo no muere en la sesión: se acumula en el expediente de esa persona y pesa en la siguiente decisión.
Modelo de despliegue
On-premise sobre Kubernetes, nube privada o SaaS, con la residencia del dato bajo control del cliente.

Ficha técnica
Lo que necesitas para comparar
| Entornos | Web, iOS y Android, con el mismo esquema de datos. |
| Señales | Sobre dispositivo, red, ubicación y actividad. Root en Android, jailbreak en iOS. |
| Acción | Se detecta la señal al instante, antes de la primera operación. |
| Evidencia | Cronología por operación y registro de quién revisó. |
| Despliegue | On-premise sobre Kubernetes, nube privada o SaaS. Residencia del dato bajo control del cliente. |
Siguiente paso
Solicita una demo
Te enseñamos cómo encaja la prevención de fraude en tu flujo, con un caso de tu sector: qué se detectó, qué quedó registrado y cómo se investiga. Tres campos y te escribimos.

Preguntas frecuentes sobre device intelligence
Es el conjunto de señales sobre el estado y la integridad del dispositivo y del entorno de red desde el que se conecta una persona. En el mercado también se la llama device fingerprinting o huella de dispositivo. Sirve para identificar amenazas técnicas en el escenario más incómodo: los datos de identidad no han cambiado, pero el aparato desde el que se opera no es de fiar.
La biometría de comportamiento observa cómo interactúa la persona: el ritmo, la presión, el gesto. El device intelligence comprueba el estado del aparato y de la red desde los que se conecta esa persona. La primera descubre que quien opera no se comporta como el titular; la segunda descubre que el entorno desde el que opera está comprometido. Son soluciones complementarias que responden a preguntas distintas.
El fraude que opera desde un entorno técnico manipulado: aplicaciones clonadas y manipuladas, emuladores, automatización con bots, suplantación desde un aparato que no es el del titular y sesiones interceptadas por un tercero colocado en medio de la comunicación. En todos esos casos los datos de la persona no han cambiado; el entorno sí.
Es un malware bancario instalado en el móvil de la víctima que permite al atacante ver la pantalla y operar en su nombre desde la propia aplicación del banco. Las credenciales son genuinas y el dispositivo es el habitual, así que los controles de identidad devuelven correcto. Lo que delata la situación son las señales del entorno: integridad del dispositivo comprometida, instrumentación dinámica sobre la aplicación, herramientas de desarrollo activas, ataque de intermediario y patrones de actividad que no encajan con una persona operando sola.
Detectamos el emulador de Android de forma directa, con una señal propia. Las granjas de dispositivos no se detectan como tal: identificamos los bots y los patrones de actividad que las delatan, como el dispositivo con actividad anormalmente alta y la anomalía de velocidad por identidades o países vinculados al mismo aparato en ventanas cortas. Esas señales frenan el patrón aunque no etiqueten la granja en sí. Las ventanas son reales y visibles en la cronología: direcciones IP distintas en 5 minutos, en 1 hora y en 24 horas, y países distintos en las últimas 24 horas.
Las señales detectadas, la cronología completa de eventos organizada por operación con el dato concreto de dispositivo y red, y el registro de quién dentro de tu equipo miró o modificó esa sesión. No es solo el rastro de lo que hizo el usuario final: es también el rastro de la revisión, que es lo que responde a la pregunta del auditor sobre quién revisó esto y cuándo.
Web, iOS y Android, con el mismo esquema de datos en los tres. Las señales de integridad se distinguen por plataforma: root en Android y jailbreak en iOS. La matriz concreta de versiones soportadas se revisa con tu equipo en la sesión técnica, junto con la documentación pública.
Sí. Kubernetes on-premise, nube privada o SaaS, igual que el resto de la plataforma. La residencia del dato queda donde la institución decida, dentro del perímetro que exija el regulador de cada mercado. El modelo de despliegue no cambia las señales ni el panel de sesiones.